PHISHING-SIMULATIONEN · MITARBEITERTESTS

Reaktionen verstehen.
Schwachstellen erkennen.
Ihr Team unterstützen.

Prüfen Sie, wie Mitarbeitende auf simulierte Betrugs-E-Mails reagieren. Die Ergebnisse zeigen, wer Unterstützung braucht und worauf Sie weitere Schulungen ausrichten sollten.

Fertige und eigene Kampagnen, Auswertung und anschließende Schulungen. In einer Anwendung.

Fertige und eigene SzenarienReaktionen im ÜberblickSchulungen nach Ergebnissen
Szenario wählen. Oder selbst erstellen.

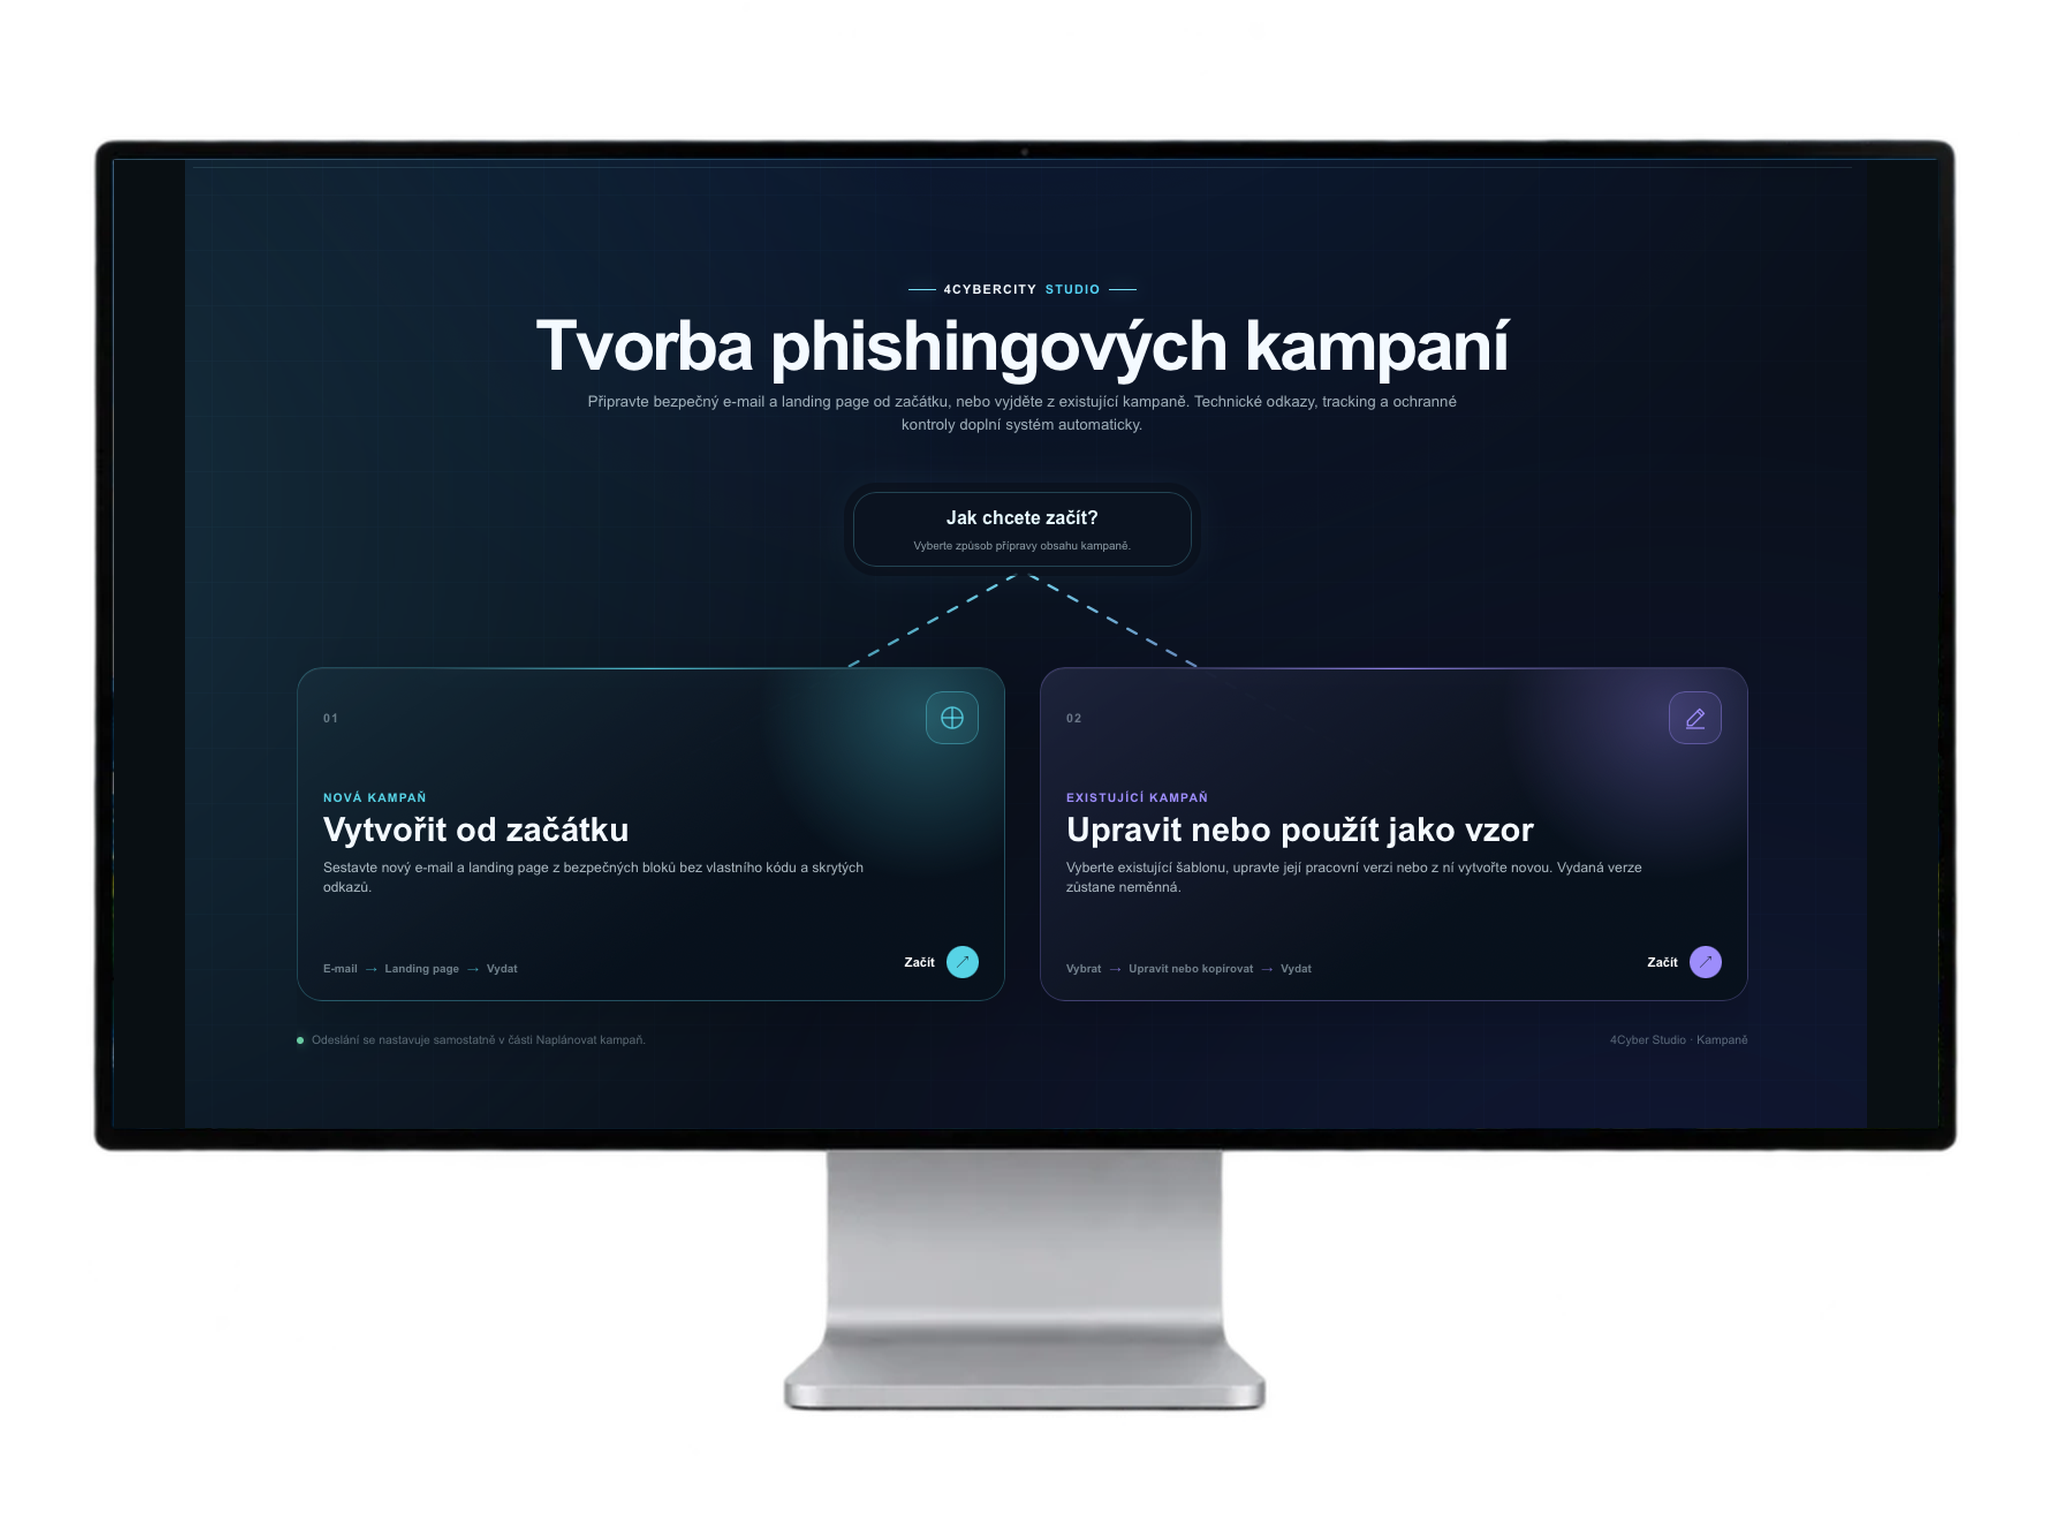
Starten Sie mit einer fertigen Kampagne oder erstellen Sie eigene Inhalte im Studio. Sie behalten die Kontrolle über E-Mail und Zielseite.

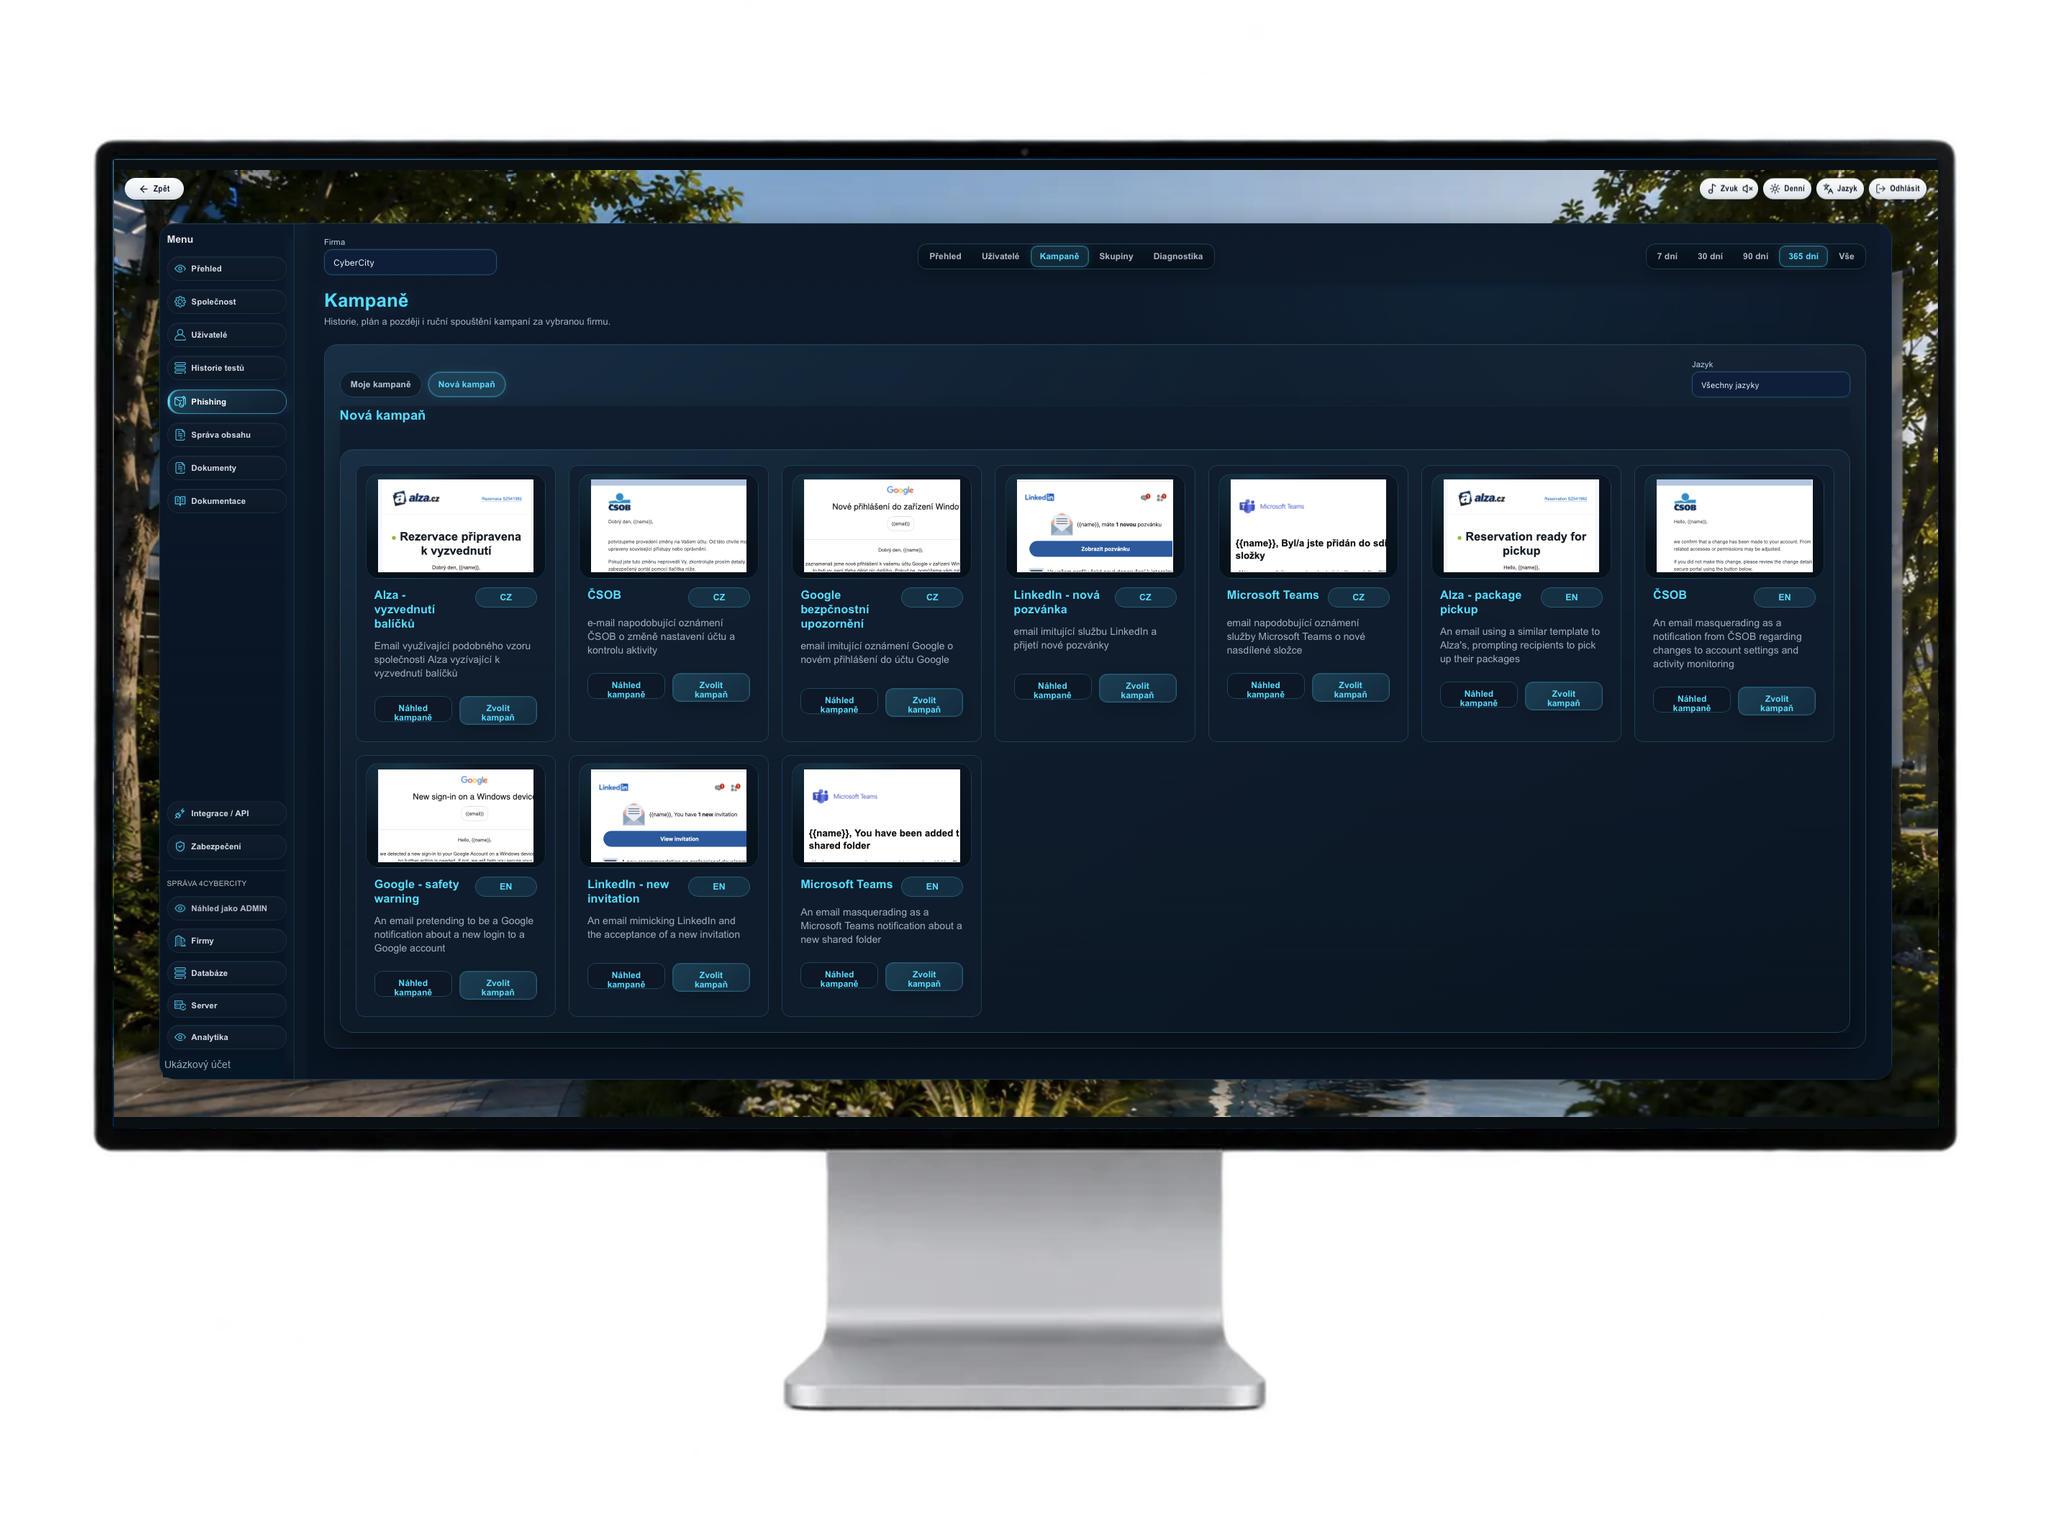
Fertige Phishing-
Kampagnen

Einblick in die Anwendung. Zum Vergrößern klicken.

Wählen Sie ein Szenario aus der Kampagnenbibliothek. Beispiele bilden Alltagssituationen nach: eine Lieferung, eine Anmeldewarnung oder eine Einladung zu einem geteilten Ordner.

Schnell starten mit vorbereiteter E-Mail und Zielseite.

Eigene Kampagne
im Studio

Einblick in die Anwendung. Zum Vergrößern klicken.

Erstellen Sie Inhalte von Grund auf oder nutzen Sie eine bestehende Kampagne. Studio führt Sie durch die Bearbeitung von E-Mail, Absender und Zielseite.

Ein Szenario für Ihr Unternehmen mit Prüfung vor der Veröffentlichung.

Von der Kampagne zum nächsten Schritt

Ein einfacher Ablauf für Administratoren. Messbare Reaktionen der Mitarbeitenden.

01

Kampagne vorbereiten

Wählen Sie ein fertiges Szenario oder erstellen Sie Ihre eigene E-Mail und Zielseite.

02

Simulation planen

Wählen Sie Teilnehmende oder eine Gruppe und legen Sie den Zeitpunkt der Kampagne fest.

03

Reaktionen verfolgen

Erkennen Sie, wer geklickt, ein Formular ausgefüllt oder die verdächtige E-Mail gemeldet hat.

04

Risiken steuern

Bewerten Sie Risikogruppen, schulen Sie gezielt und planen Sie die nächste Überprüfung.

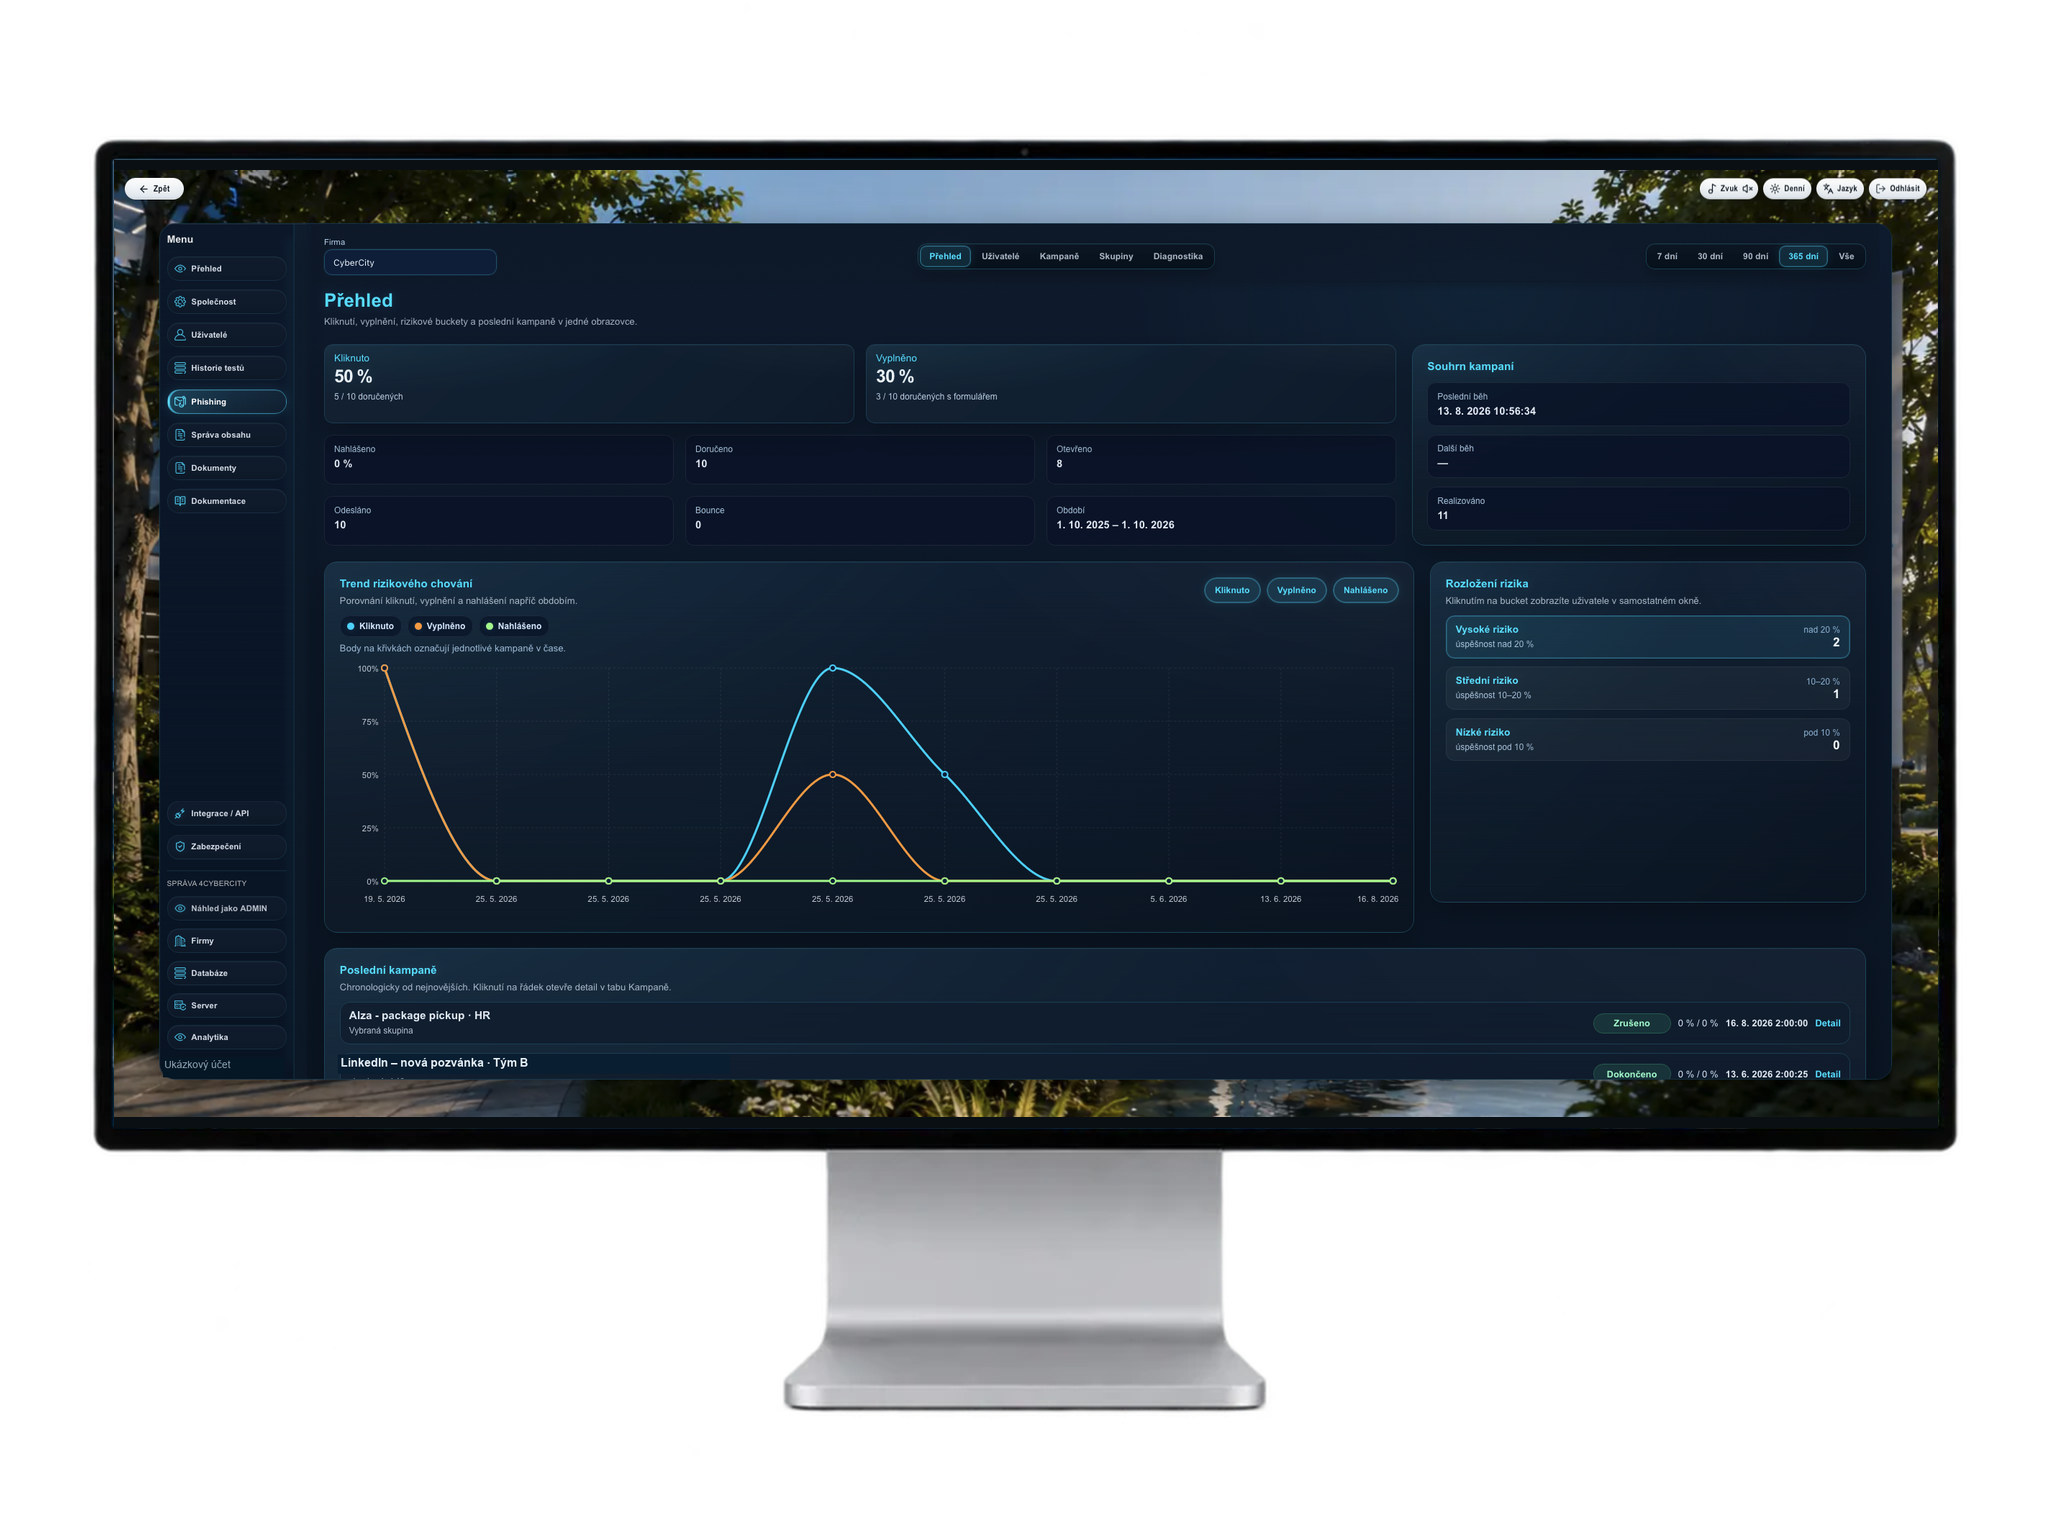
Erkennen Sie Risiken. Und ihre Entwicklung.

Kampagnenergebnisse, Verhaltenstrends und Risikogruppen an einem Ort. Erkennen Sie, auf wen und welche Situationen Sie sich konzentrieren sollten.

Beispieldaten. Zum Vergrößern der Ergebnisübersicht klicken.

Klicks

Wer einen Link in der simulierten E-Mail geöffnet hat.

Formulareingaben

Wer anschließend das Formular auf der Zielseite ausgefüllt hat.

Meldungen

Wer eine verdächtige Nachricht erkannt und gemeldet hat.

Das Testergebnis ist der Anfang.
Danach folgt die Arbeit mit dem Risiko.

In 4Cyber ordnen Sie Mitarbeitende anhand der Simulationsergebnisse Risikogruppen zu. Richten Sie weitere Schulungen an deren Bedarf aus und prüfen Sie die Veränderung mit einem weiteren Test.

NIEDRIGES RISIKO

Gute Gewohnheiten erhalten

Schulen Sie regelmäßig weiter und prüfen Sie, ob Mitarbeitende auch neue Szenarien bewältigen.

MITTLERES RISIKO

Schwachstellen gezielt angehen

Greifen Sie schwierige Situationen erneut auf. Verbinden Sie Erklärungen mit praktischen Übungen.

HOHES RISIKO

Gezielte Unterstützung bieten

Schenken Sie der Gruppe mehr Aufmerksamkeit, erinnern Sie an das richtige Vorgehen und prüfen Sie die Reaktionen erneut.

Häufig gestellte Fragen

Sie erhalten eine simulierte Phishing-E-Mail nach dem gewählten Szenario. Die Kampagne kann zu einer Zielseite führen. Die Ergebnisse zeigen Reaktionen wie Klicks, Formulareingaben und Meldungen.

Nein. Sie können mit einer fertigen Kampagne aus der Bibliothek starten. Für eigene Szenarien erstellen Sie im Studio eine neue E-Mail und Zielseite oder bearbeiten eine bestehende Kampagne.

Die Ergebnisse helfen, Mitarbeitende Risikogruppen zuzuordnen. Schulen Sie nach dem Bedarf der Gruppen und prüfen Sie mit einer weiteren Simulation, wie sich die Reaktionen verändert haben.

Ja. 4Cyber verbindet Cybersicherheitsschulungen, Wissensprüfungen, Phishing-Simulationen und Ergebnisübersichten. Sie steuern die Entwicklung Ihrer Mitarbeitenden in einem Umfeld.

Schulen. Testen. Risiken steuern.

Erleben Sie den gesamten Kreislauf in 4Cyber — anhand konkreter Kampagnen und Ergebnisse.

4Cyber in der Praxis erleben ↗
Nach oben scrollen